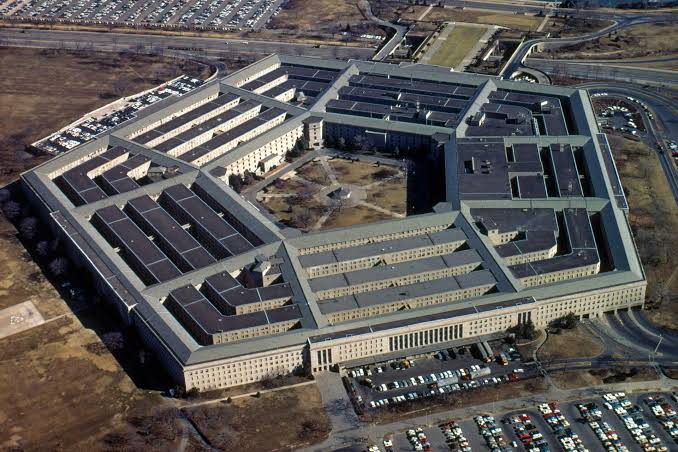
अमेरिकी मीडिया में खबर सामने आई है कि पेंटागन (अमेरिका का रक्षा) से जुड़े डेटाबेस में सेंधमारी हुई है। पेंटागन के सैन्य व असैन्य कर्मियों के सोशल सिक्योरिटी नंबर और उनसे जुड़ी अहम जानकारी उजागर हो गई है। अमेरिकी मीडिया संस्थान ABC न्यूज ने रिपोर्ट किया है कि साइबर अटैक की वजह से 30 लोग प्रभावित हुए हैं।
सेंधमारी से 30 लाख लोगों की जानकारी प्रभावित हुई
अमेरिकी मीडिया ने अमेरिकी रक्षा अधिकारी के हवाले से बताया है कि इस सेंधमारी से 30 लाख लोगों की जानकारी प्रभावित हुई है। इनमें से 27.6 लाख जीवित लोग और तकरीबन 3 लाख मृतकों की जानकारी उजागर हुई है। उन्होंने चिंता जताते हुए कहा कि पेंटागन से जुड़ी जानकारी लीक होना बड़ी बात है, क्योंकि रिकॉर्ड में सैन्य और असैन्य कर्मियों द्वारा किए जा रहे कामों का ब्योरा भी शामिल था।
कुछ अनाधिकृत लोगों ने बनाई डेटा सेंटर तक पहुंच
रक्षा अधिकारी ने कहा कि डिफेंस मैनपावर डेटा सेंटर (DMDC) के एक सूचना सिस्टम में अक्टूबर 2025 से जुलाई 2026 के बीच कुछ ऐसे लोगों ने पहुंच बनाई, जिनके पास DMDC का एक्सेस नहीं था। यह बात पता चलते ही DMDC ने तुरंत खामी को दूर कर दिया। डिफेंस मैनपावर डेटा सेंटर पेंटागन के प्रमुख कर्मचारी रिकॉर्ड भंडारों में से एक है। इसमें सक्रिय और रिजर्व सैनिकों, असैन्य कर्मचारियों, ठेकेदारों, सेवानिवृत्त कर्मियों, पूर्व सैनिकों और सैन्य परिवार के सदस्यों की जानकारी है। एजेंसी के पास 6 करोड़ से ज्यादा कर्मचारी रिकॉर्ड हैं।
उजागर जानकारी का दुरुपयोग का कोई सबूत नहीं
रक्षा अधिकारियों का कहना है कि अब तक इस बात का कोई सबूत नहीं मिला है कि उजागर जानकारी का दुरुपयोग हुआ है। प्रभावित लोगों को पहचान सुरक्षा और क्रेडिट मॉनिटरिंग की सुविधा दी जा रही है। पेंटागन की यह सेंध ऐसे समय सामने आई है, जब एफबीआई ने अलग से अपने कर्मचारियों को अपने जॉब पोर्टल [FBIJobs.gov] में हुई सेंध की जानकारी दी है।
एफबीआई की जानकारी भी हो चुकी है लीक
एबीसी न्यूज के सूत्रों के मुताबिक, एक अज्ञात हैकर ने एफबीआई कर्मचारियों के नाम, घर के पते, निजी और कार्यालय के संपर्क विवरण, सोशल सिक्योरिटी नंबर, जन्मतिथि और आपातकालीन संपर्क की जानकारी सार्वजनिक करने की धमकी दी थी। एफबीआई इसे मानकर चल रही है कि उसके हर कर्मचारी की निजी जानकारी लीक हो चुकी है।
शाइनीहंटर्स ने कहा- हम डेटा लीक नहीं करेंगे
हालांकि, हैकिंग समूह “शाइनीहंटर्स” ने बाद में न्यूयॉर्क टाइम्स और 404 मीडिया को दिए बयान में कहा कि वह डेटा जारी नहीं करेगा। एबीसी न्यूज ने कहा कि वह समूह के दावों की स्वतंत्र रूप से पुष्टि नहीं कर सका है। इसी बीच सीएनएन ने भी बताया कि पेंटागन की इस सेंध में DMDC का एक असुरक्षित कंप्यूटर सर्वर शामिल था, जिसके जरिए अनधिकृत उपयोगकर्ताओं ने अक्टूबर 2025 से पहुंच बनाई। सीएनएन द्वारा देखे गए, केंद्र की ओर से पीड़ितों को भेजे गए पत्र के अनुसार, समस्या का पता जुलाई तक नहीं चला था।
सीएनएन के मुताबिक, कुछ मामलों में सैन्यकर्मियों की “ऑक्यूपेशनल स्पेशलिटी” भी उजागर हुई। पत्र के अनुसार, सेंध वाला डेटा एन्क्रिप्टेड नहीं था। सीएनएन द्वारा देखे गए पत्र में कहा गया है कि पेंटागन के पास फिलहाल डेटा के दुरुपयोग के “कोई संकेत नहीं” हैं। हालांकि, साइबर सुरक्षा विशेषज्ञों का कहना है कि इस जानकारी को अन्य डेटासेट के साथ जोड़कर सैन्यकर्मियों की प्रोफाइलिंग, फिशिंग और खुफिया जानकारी जुटाने के प्रयास किए जा सकते हैं।